À l’ère du numérique, où les cybermenaces sont omniprésentes, la sécurité des systèmes d’information ne peut plus être négligée. Saviez-vous que 90 % des entreprises victimes de violations de données déclarent que ces incidents auraient pu être évités avec un pare-feu physique adéquat ? Plongez dans l’univers des pare-feu physiques et découvrez comment ils agissent comme un rempart essentiel contre les attaques malveillantes.
Définition du pare-feu physique
Qu’est-ce qu’un pare-feu physique ?
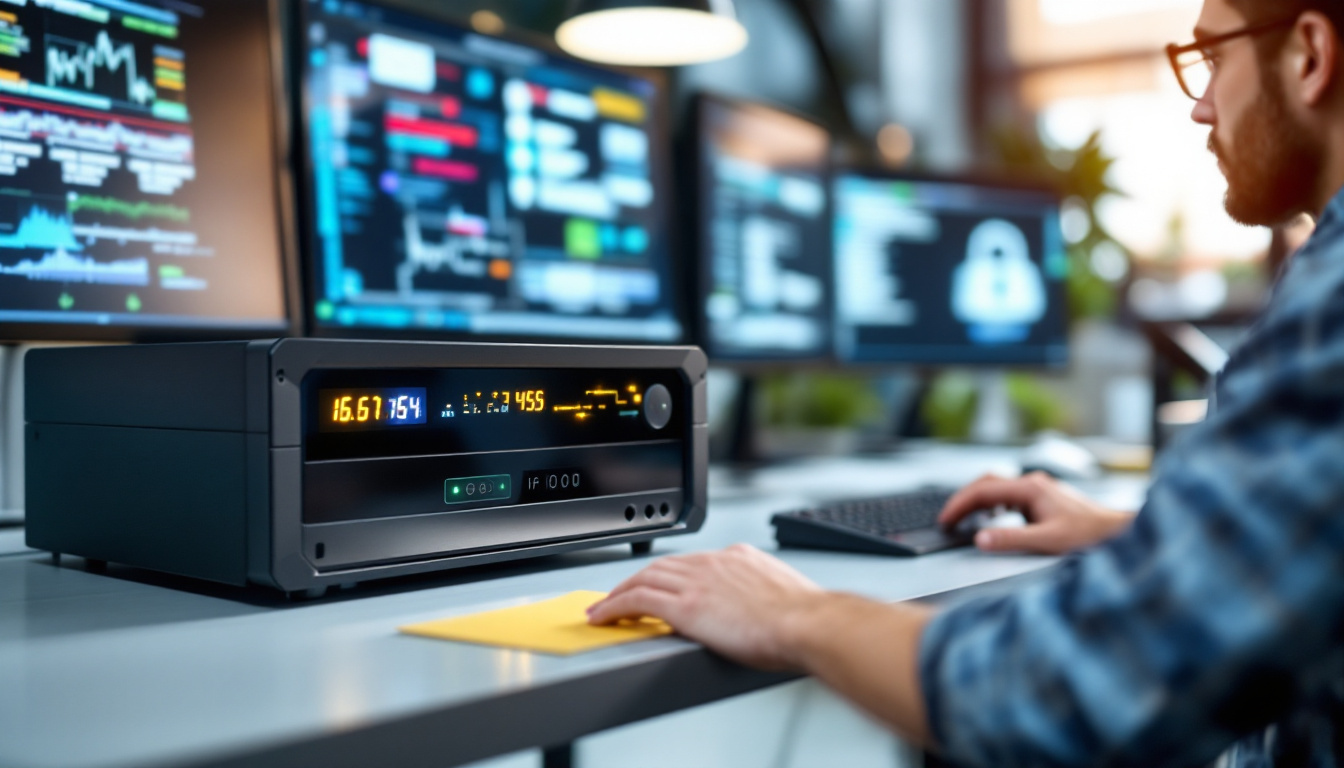
Un pare-feu physique est un dispositif matériel dédié qui renforce la sécurité des réseaux informatiques. Il agit en tant que barrière entre le réseau interne d’une entreprise et l’extérieur, filtrant le trafic réseau entrant et sortant. Sa principale mission est d’appliquer des contrôles d’accès en inspectant les données échangées, permettant ainsi de bloquer les menaces potentielles avant qu’elles n’atteignent les systèmes critiques.
Fonctionnalités principales
Les pare-feux physiques offrent une variété de fonctionnalités essentielles pour maintenir l’intégrité d’un réseau :
- Filtrage des URL : contrôle des accès aux sites web en fonction de paramètres prédéfinis.
- Prévention des intrusions (IPS) : identification et blocage des menaces en temps réel.
- Support Wi-Fi : gestion des connexions sans fil avec des protocoles de sécurité renforcés.
- Inspections approfondies : analyse du contenu des paquets pour détecter les anomalies.
Ces dispositifs sont souvent déployés en mode en ligne, connectant les ports réseau internes et externes, tout en bloquant les ports inutilisés pour prévenir les fuites de données.
Différences avec un pare-feu logiciel
La distinction principale entre un pare-feu physique et un pare-feu logiciel réside dans leur mode de fonctionnement. Le pare-feu matériel est un appareil dédié qui fournit une protection centralisée, tandis que le pare-feu logiciel est installé sur des appareils individuels. Voici quelques différences clés :
- Installation : le pare-feu physique nécessite un câblage et un positionnement spécifiques, alors que le logiciel peut être installé rapidement en quelques clics.
- Coût : les pare-feux logiciels sont souvent moins chers à l’achat initial, mais peuvent entraîner des frais d’abonnement supplémentaires, contrairement aux dispositifs matériels.
- Ressources système : les pare-feux logiciels utilisent les ressources de l’appareil hôte, ce qui peut impacter les performances, alors que les pare-feux physiques opèrent de manière autonome.
Choisir entre ces deux types de pare-feux dépend des besoins spécifiques d’une organisation, notamment en termes de sécurité, de gestion et de budget.
Les avantages d’un pare-feu physique
Sécurité renforcée
Un pare-feu physique constitue une barrière de sécurité robuste entre un réseau interne et les menaces extérieures. En inspectant le trafic réseau entrant et sortant, ce dispositif applique des contrôles d’accès rigoureux. Grâce à une combinaison de matériel et de logiciels, il peut appliquer des politiques de sécurité adaptées à l’environnement informatique de l’entreprise. Les fonctionnalités avancées, telles que le filtrage des URL et la prévention des intrusions, permettent de détecter et de neutraliser efficacement les menaces avant qu’elles n’atteignent les systèmes critiques.
Contrôle centralisé du trafic
Le pare-feu physique offre un contrôle centralisé du trafic réseau, permettant une visibilité complète sur les données qui entrent et sortent. Cela facilite la gestion de la sécurité, car toutes les règles et configurations peuvent être ajustées à partir d’une seule interface. Cette centralisation est particulièrement bénéfique pour les grandes entreprises qui gèrent de multiples connexions et dispositifs, garantissant que les politiques de sécurité sont appliquées de manière cohérente à travers l’ensemble du réseau.
Protection contre les menaces externes
Un pare-feu physique est conçu pour prévenir les intrusions et les attaques provenant de l’extérieur. Avec la capacité d’analyser le trafic en temps réel, il peut identifier et bloquer des ports inutilisés, réduisant ainsi les points d’entrée potentiels pour les cyberattaquants. L’utilisation de technologies avancées, telles que la détection de signature et l’apprentissage machine, renforce encore la protection en permettant une identification rapide des contenus malveillants.
Gestion simplifiée des mises à jour
Les pare-feux physiques offrent une gestion simplifiée des mises à jour de sécurité. Contrairement aux solutions logicielles, qui nécessitent des mises à jour manuelles sur chaque appareil, un pare-feu matériel permet des mises à jour simultanées sur l’ensemble du système. Cela assure que toutes les protections sont toujours à jour, minimisant ainsi les risques liés aux vulnérabilités connues. Avec un entretien régulier et un suivi des performances, la sécurité du réseau demeure constante et efficace.
Comparaison entre pare-feu matériel et logiciel
Coût et investissement initial
Le choix entre un pare-feu physique et un logiciel débute souvent par l’analyse des coûts. Les pare-feux logiciels sont généralement moins onéreux à l’achat, mais peuvent engendrer des frais d’abonnement récurrents. En revanche, un pare-feu matériel nécessite un investissement initial plus élevé, incluant l’achat du dispositif, mais offre une protection robuste, surtout pour les entreprises traitant des données sensibles.
Installation et configuration
L’installation d’un pare-feu physique requiert un processus plus complexe que celle d’un logiciel. Un matériel doit être correctement câblé et positionné dans l’infrastructure réseau, impliquant parfois des ajustements dans l’environnement existant. En revanche, un pare-feu logiciel peut être mis en place en quelques clics, ce qui le rend idéal pour les utilisateurs ayant des besoins immédiats ou un espace réduit.
Performances et ressources système
En matière de performances, le pare-feu physique se distingue par sa capacité à gérer le trafic réseau de manière centralisée. Il inspecte le trafic entrant et sortant, appliquant des contrôles d’accès et offrant une sécurité améliorée. À l’inverse, un pare-feu logiciel utilise des ressources système de l’appareil sur lequel il est installé, ce qui peut affecter les performances globales, notamment sur des machines moins puissantes. Les pare-feux matériels peuvent également intégrer des fonctionnalités avancées, telles que la prévention des intrusions et le filtrage des URL, pour une protection accrue.
Scénarios d’utilisation dans les entreprises
Les pare-feux physiques sont particulièrement adaptés aux entreprises de toutes tailles. Pour les petites structures, ils constituent une solution efficace pour sécuriser un réseau sans nécessiter de nombreuses installations logicielles sur chaque appareil. Les grandes entreprises bénéficient également de la gestion centralisée et de la possibilité d’appliquer des politiques de sécurité uniformes à l’ensemble de l’infrastructure. Ce type de pare-feu est souvent déployé dans des environnements où la sécurité des données est primordiale, comme dans les secteurs financiers ou de la santé. En somme, le choix entre un pare-feu physique et un logiciel dépend des besoins spécifiques de chaque organisation, de son budget et de l’architecture de son réseau.
Critères de choix d’un pare-feu physique
Capacités d’inspection et de filtrage
Le pare-feu physique joue un rôle essentiel dans la protection des données et du réseau. Il est capable d’inspecter le trafic réseau entrant et sortant, appliquant des contrôles d’accès rigoureux. Les fonctionnalités de filtrage incluent la prévention des intrusions (IPS) et le filtrage des URL. Certains modèles avancés intègrent des technologies de détection de signature et d’apprentissage machine, permettant d’identifier les contenus malveillants de manière proactive. Ce niveau d’analyse approfondie est indispensable pour neutraliser les menaces avant qu’elles n’atteignent l’infrastructure.
Compatibilité avec l’infrastructure existante
Avant de choisir un pare-feu physique, il est primordial de vérifier sa compatibilité avec l’infrastructure informatique déjà en place. Cela inclut l’évaluation des connecteurs réseau, des protocoles et des systèmes d’exploitation utilisés. Un bon pare-feu doit pouvoir s’intégrer facilement dans l’écosystème existant, sans nécessiter de modifications majeures. Des marques reconnues comme Cisco, Fortinet, et ZyXEL offrent des solutions conçues pour s’adapter aux différents environnements d’entreprise, qu’il s’agisse de petites ou grandes structures.
Évolutivité et adaptabilité aux menaces
Les menaces informatiques évoluent constamment, rendant l’évolutivité d’un pare-feu physique essentielle. Il doit pouvoir s’adapter aux nouvelles vulnérabilités et aux exigences croissantes de sécurité. Les modèles modernes offrent souvent une capacité d’inspection avancée et peuvent être mis à jour pour faire face à des menaces émergentes. La possibilité d’ajouter des fonctionnalités supplémentaires, telles que des tunnels VPN ou des services de sécurité managés, est un atout non négligeable.
Retour sur investissement et satisfaction des utilisateurs
Investir dans un pare-feu physique doit être justifié par un retour sur investissement mesurable. Les économies réalisées grâce à une meilleure protection des données et à une réduction des incidents de sécurité peuvent compenser le coût initial. Les retours des utilisateurs sont également un indicateur clé de la valeur d’un produit. Les pare-feux physiques, lorsqu’ils sont bien choisis et déployés, peuvent offrir une satisfaction élevée grâce à leur gestion simplifiée et leur capacité à fournir une sécurité cohérente. Les témoignages de clients satisfaits soulignent souvent la tranquillité d’esprit que procure une solution de sécurité robuste et efficace.
Exemples de pare-feux physiques sur le marché
Produits leaders et leurs spécificités
Les pare-feux physiques sont des dispositifs essentiels pour protéger les réseaux d’entreprise. Parmi les marques les plus reconnues, on trouve Cisco, Fortinet, et ZyXEL, qui proposent des solutions variées adaptées à différents besoins. – Cisco FirePOWER 1120 : Ce modèle de pare-feu au format 1U offre 8 ports RJ45 et 4 ports SFP, permettant une intégration facile dans les infrastructures existantes. Il est conçu pour filtrer le trafic et prévenir les intrusions, tout en garantissant une gestion centralisée. – Fortinet Fortigate 60F : Avec la capacité de gérer jusqu’à 500 tunnels VPN, ce pare-feu est idéal pour les entreprises ayant besoin d’une connectivité sécurisée. Il comprend 5 ports et bénéficie de la protection FortiCare, assurant un service de qualité. – ZyXEL USG Flex 100H : Ce modèle UTM (Unified Threat Management) propose 8 ports et combine filtrage, prévention des intrusions et protection contre les malwares. Sa polyvalence en fait un choix prisé pour les petites et moyennes entreprises.
Comparatif des marques : ZyXEL, Cisco, Fortinet
Chaque marque de pare-feu physique présente des avantages distincts. Cisco est souvent privilégié pour sa robustesse et ses fonctionnalités avancées, tandis que Fortinet se démarque par son inspection avancée et sa capacité à s’adapter aux menaces évolutives. ZyXEL, quant à lui, propose une gamme économique, idéale pour les entreprises qui souhaitent une protection efficace sans se ruiner. Le choix de la marque dépend donc des besoins spécifiques de l’organisation et de son budget.
Critères de sélection pour les acheteurs
Lors de l’achat d’un pare-feu physique, il est essentiel de considérer plusieurs critères : – Besoins de sécurité : Déterminez le niveau de protection requis en fonction du type de données à sécuriser. – Scalabilité : Assurez-vous que le pare-feu peut évoluer avec votre entreprise. – Facilité d’installation : Vérifiez si le dispositif nécessite un câblage complexe ou s’il est facile à déployer. – Support technique : Optez pour des marques offrant un bon service après-vente et des ressources d’assistance. – Budget : Comparez le coût initial et les frais d’abonnement éventuels, notamment pour les mises à jour et le support. En tenant compte de ces éléments, les entreprises peuvent prendre une décision éclairée lors du choix de leur pare-feu physique.
Meilleures pratiques pour l’intégration d’un pare-feu physique
Audit et évaluation des besoins de sécurité
Pour assurer une intégration réussie d’un pare-feu physique, un audit préalable de l’infrastructure informatique est essentiel. Cet audit doit inclure une évaluation des flux de données, des applications utilisées et des menaces potentielles. Cette analyse permettra de définir des critères spécifiques pour le choix du pare-feu, qu’il s’agisse d’un modèle comme le Cisco FirePOWER 1120 ou le Fortinet Fortigate 60F. Il est également conseillé d’impliquer des experts en sécurité pour garantir une adéquation optimale avec les besoins stratégiques de l’entreprise.
Formation du personnel à l’utilisation et à la gestion
Un pare-feu physique offre une protection robuste, mais son efficacité dépend également de la compétence des utilisateurs. La formation du personnel sur les fonctionnalités et la gestion du pare-feu est primordiale. Cela inclut la compréhension des politiques de sécurité mises en place, ainsi que la manière de surveiller et d’interpréter les alertes générées par le dispositif. Des sessions de formation peuvent être organisées, incluant des démonstrations pratiques et des études de cas pour renforcer la compréhension.
Surveillance et maintenance continue
La mise en place d’un pare-feu physique ne se limite pas à son installation. Une surveillance régulière est nécessaire pour détecter des anomalies dans le trafic réseau et ajuster les configurations en fonction des menaces émergentes. Il est recommandé de programmer des maintenances périodiques, qui peuvent inclure des mises à jour logicielles et des vérifications des règles de filtrage. L’utilisation de systèmes de détection des intrusions (IPS) intégrés au pare-feu peut également renforcer la sécurité en bloquant proactivement les menaces.
Préparation aux menaces évolutives
Avec l’évolution constante des menaces cybernétiques, il est indispensable d’adapter la sécurité en conséquence. Les pare-feux physiques modernes, comme ceux de Fortinet, intègrent des technologies avancées telles que l’apprentissage machine pour identifier et neutraliser les contenus malveillants. Il est recommandé de suivre les tendances du secteur en matière de cybersécurité et d’actualiser régulièrement les politiques de sécurité pour demeurer proactif face aux nouvelles vulnérabilités. Cela inclut également la réévaluation des configurations du pare-feu pour s’assurer qu’elles répondent aux exigences en constante évolution de l’environnement numérique.
Un pare-feu physique est un rempart essentiel contre les cybermenaces.